新しいWindowsサーバーのセキュリティを確保する

新しいWindows Serverを使用する際、攻撃者からの保護を確保することは最初に行いたいことの一つです。デフォルトのWindows Serverの構成は本質的にロックダウンされておらず、重要な保護がハッカーに対して開かれていてアクセス可能です。私たちのWebサーバーをどのように保護できるか見てみましょう!
デフォルトからRDPポートを変更する
デフォルトでは、サーバーへのRDPアクセスはポート3389で開かれています。これはRDP用の広く使用されているポートであり、ほとんどのWindowsサーバーやコンピュータのデフォルト設定です。このポートは多くのシステムでデフォルト設定であるため、ハッカーは自動化プログラムを使用してインターネットに接続されたコンピュータのRDPをこのポートで攻撃し、サーバーに対して数千のパスワードの組み合わせを試みようとします。
サーバーを安全に保つためにできる最も簡単なことの一つは、このデフォルトのポートを3389から使用されていない別のポートに変更することです。これにより、攻撃者に無作為に狙われる可能性が低くなります。このレジストリを使用して、必要な変更を行うことができます。
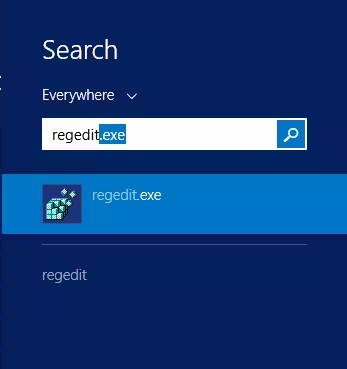
始めるには、スタートメニューを開いて「regedit」と入力してレジストリエディタを開きます。
次のサブキーに移動します。場所は HKEY_LOCAL_MACHINE\System\CurrentControlSet\Control\Terminal Server\WinStations\RDP-Tcp\PortNumber です。
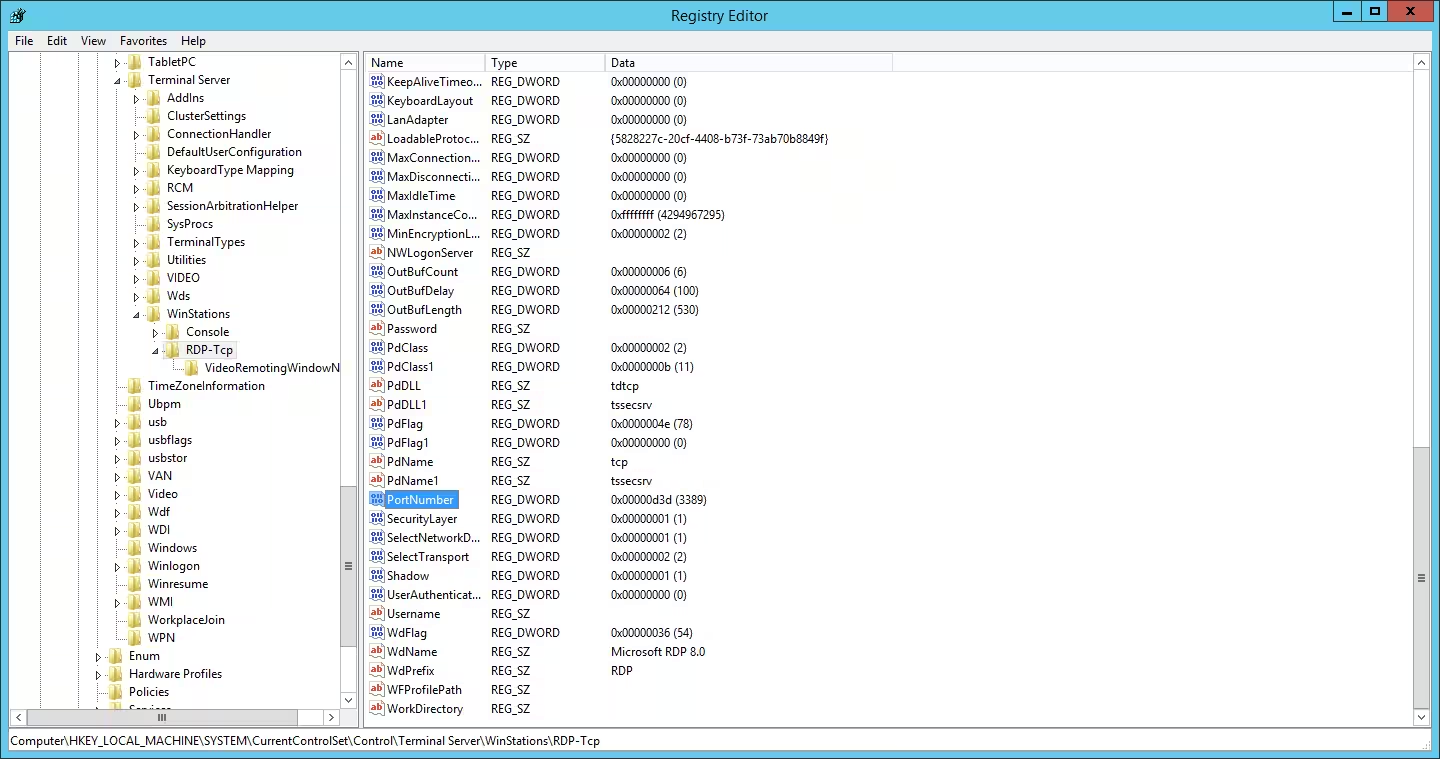
サブキーをダブルクリックして開き、ベースの種類を16進法から10進法に変更します。

デフォルトのポート3389から、希望の未使用ポートにこの値を変更してください。例えば、3301です。保存したら、変更を適用するためにサーバーを再起動する必要があります。
この簡単な変更は、サーバーへの数百または数千の潜在的な攻撃を遅らせたり防いだりすることができます。攻撃者があなたのRDPポートを知らない場合、または通常試みることのない異常なポートである場合、彼らはあなたのサーバーにログインしようとすることができず、成功するブルートフォース攻撃からシステムを守ることができます。
これは、システムとユーザーのパスワードを更新するという次のポイントに私たちを導きます。
パスワードの更新、ユーザーの作成、およびデフォルトアカウントの無効化
攻撃者からサーバーを保護する別の簡単な方法は、すべてのシステムパスワードを強力でデフォルトではない認証情報に更新し、デフォルトのユーザー名を無効にするか変更することを確認することです。
現在、Windows Serverでは、デフォルトのユーザーパスワードはなく、オペレーティングシステムを設定する際に設定する必要があります。しかし、サーバーやサーバー管理者がまだデフォルトのAdministratorユーザーを使用している場合は、強力なパスワードを作成するか、さらに良いことに、新しいユーザーを作成してデフォルトのAdministratorユーザーを無効にすることをお勧めします。
RDPに対する自動攻撃と同様に、攻撃者はプログラムを使用してデフォルトユーザーに対してパスワードを推測します。Windows Serverのデフォルトユーザーの1つはAdministratorユーザーです。
新しい管理ユーザーを作成し、このパスワードを非常に強力なものに更新し、デフォルトの管理者アカウントを無効にする方法を見てみましょう。
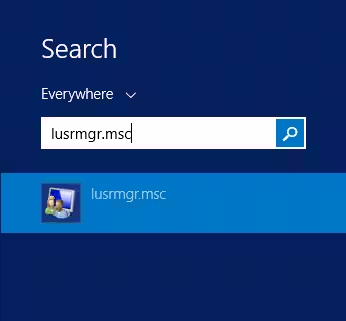
始めるには、コンピューターで lusrmgr.msc を検索してローカル ユーザーおよびアカウント管理メニューに移動します。
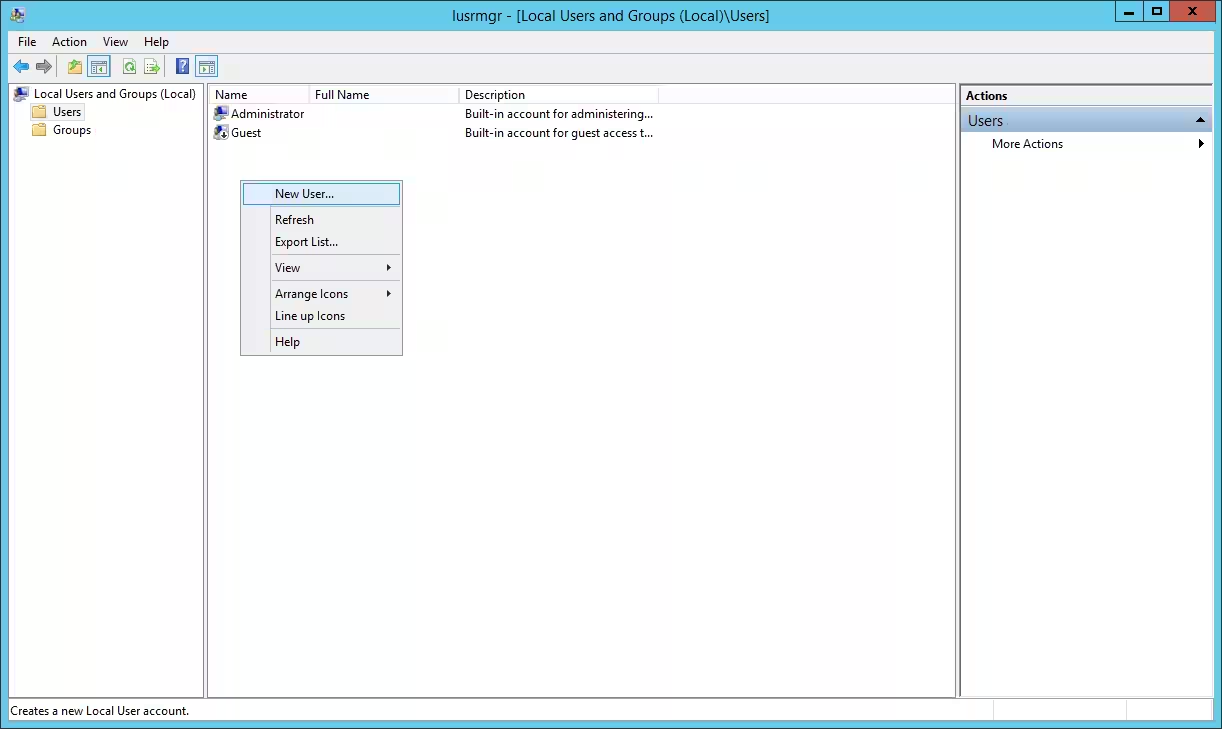
左側のアクションペインでユーザーグループを選択し、メインアクションペインを右クリックして新しいユーザーを作成します。
あなたの新しいユーザー名は、管理者ユーザーにとってユニークで予想外なものであるべきです。itadmin、support、または単にadminのような一般的なユーザー名は、ハッカーによって簡単に推測され、一般的な管理者のユーザー名であるためにプログラム的に攻撃される可能性があります。ビジネス名をユーザー名に混ぜることを提案します。または、特定のユーザーに必要な管理アカウントを提供して、攻撃者が推測しにくいユニークな名前を提供します。さらに、パスワードは12文字以上で、文字、数字、記号、異なるケースの組み合わせを含むべきです。

必要な情報を入力したら、[作成]を選択して新しいユーザーを作成します。次に、新しいユーザーをユーザーグループで見つけて右クリックし、[プロパティ]に移動します。
新しいユーザーを管理者グループに追加するために「メンバー」タブに移動してください。
メニューの下部にある「追加」をクリックします。「選択するオブジェクト名を入力してください」に「Administrators」と入力し、「名前の確認」をクリックします。
フル管理者グループが特定され、表示されます。Active Directoryを使用している場合は、管理者グループのためにドメイン名とユーザー名を入力してください。
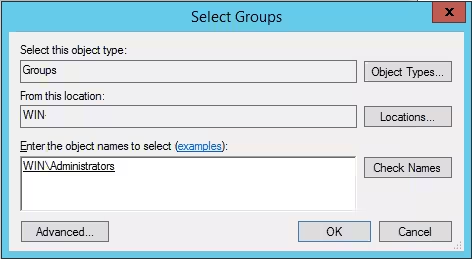
OKを選択すると、ユーザーが管理者ユーザーグループに追加されたのが確認できます!ローカルユーザーとグループマネージャーに戻るには、OKをクリックしてください。
新しい管理者ユーザーを強力なパスワードと推測しにくいユーザー名で作成したので、元の管理者ユーザーを完全に無効化することができます。
これを行うには、Administratorを右クリックし、プロパティに移動して「アカウントが無効です」にチェックを入れます。適用をクリックしてください!
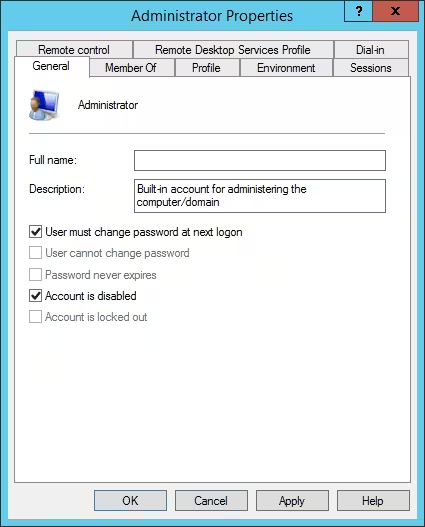
おめでとうございます!新しい管理者ユーザーを作成し、デフォルトの管理者アカウントを無効にしました。無効にしたデフォルトユーザーと変更したデフォルトRDPポートの間で、私たちのサーバーは以前よりも自動攻撃に対してより安全になっています。
しかし、これはまだほんの始まりに過ぎません!サーバーで利用されているすべてのサードパーティソフトウェアやサービスに対して同様のプロセスを実行してください。SQLサーバー、コントロールパネル、その他のインターネットにアクセス可能なサービスのデフォルトのユーザー名とパスワードを更新することで、Windows Serverのセキュリティを確保できます。
安全なファイアウォールルールの作成と入ってくる接続のブロック
サーバーセキュリティの重要な部分は、悪い接続が最初に発生しないように強力なファイアウォールルールを作成することです。
ほとんどの状況では、ファイアウォールは特に指定されていない限り、すべての外部接続をブロックするように設定するべきです。これにより、手動で許可するように設定した特定のポートやサービスを除いて、すべてをブロックすることで最大限のセキュリティが確保されます。
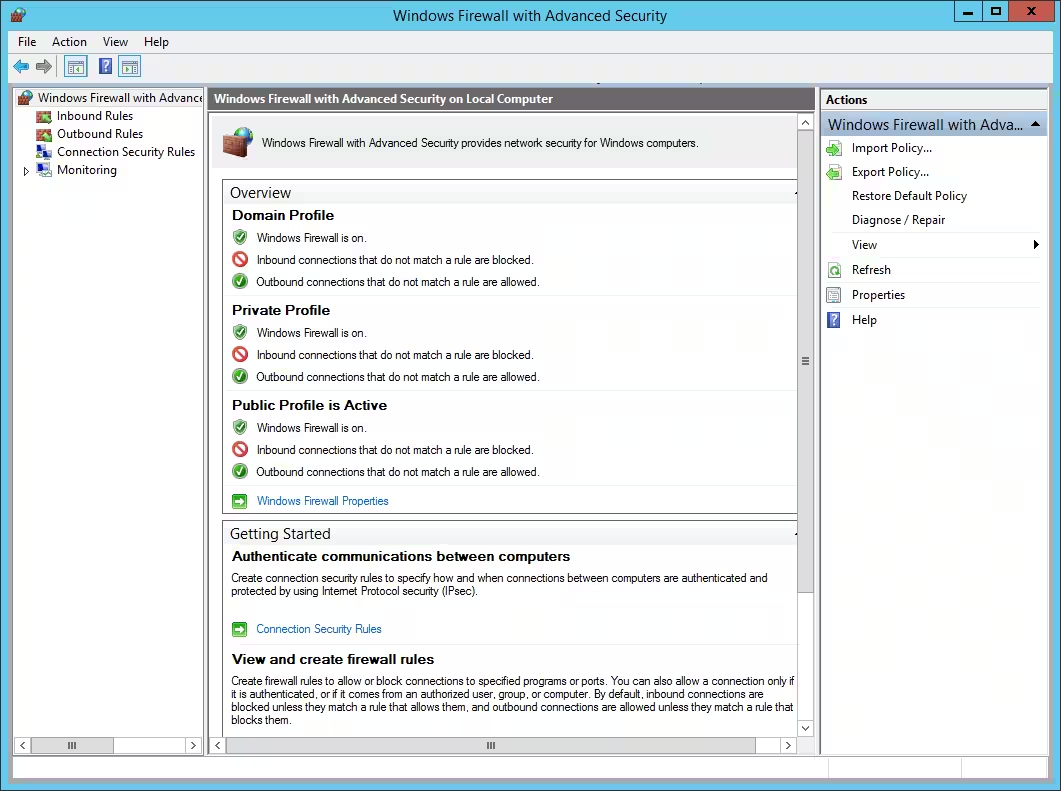
私たちはあなたのサーバーで使用されているポートやサービスを正確に特定することはできませんが、提供されたこの記事を使って高度なファイアウォール設定を構成するのに役立てることができます。
最も重要なことは、新しいファイアウォールルールで例外が作成されない限り、すべての受信接続がブロックされていることを確認することです。これはWindows Serverのデフォルト設定ですが、サーバーでの確認は価値があります!
ウェブサーバーに必要な一般的なポートには、TCPポートの80(https)、443(ssl)、1433(MSSQL)、3306(MySQL)、および3389(RDP)が含まれます。
ファイアウォール上で作成されるルールは、適用可能な場合に限り、特定のリモートIPアドレス向けであるべきであり、インターネット全体に対して開放されるべきではありません。SQLのようなサービスは、一般のインターネットからアクセスされる必要がなく、単一のサーバーまたはIPアドレスからのみアクセスされることがあるかもしれません。どのポートやサービスに対してもリモートアクセスを制限し、アクセスが本当に必要なアドレスのみにするために追加の時間をかける価値があります。そうしなければ、私たちのサーバーは潜在的な攻撃や脆弱性、ブルートフォース攻撃の試みに対して開放されることになります。
ポートをロックダウンし、問題が発生した場合や追加のリモートアクセスが必要な場合には再度開放することができることを忘れないでください。このようにして必要なサービスだけを開放することで、私たちの重要なデータや資格情報を保護するのに大いに役立ちます。
強力で最新のウイルス対策をインストールする
攻撃者からサーバーを守るもう一つの優れた方法は、強力で安全なウイルス対策とスパム保護を導入することです。
適切なアンチウイルスソフトウェアは、悪意のある実行可能ファイルがあなたのサーバー上で実行されるのを防止します。これらのファイルがダウンロードされた場合や、システムに侵入した場合にも対応します。アンチウイルス、またはAVソフトウェアは優先事項であり、最新の脅威からあなたを守ってくれる良いサービスを得るために、追加の費用をかける価値があります。
AVソフトウェアは最新の状態であるべきで、毎日のように新しい脅威が出現するため、頻繁にパッチを適用する必要があります。さらに、スパム保護を組み込むことで、組織内のユーザーが悪意のあるファイルを受信するのを防ぐのに役立ちます。これにより、潜在的に有害なメッセージが受信ボックスに到達するのを防ぎ、予期しないユーザーがそのようなファイルを開いたり実行したりする可能性を減らします。
ブルートフォース検出およびブロックソフトウェアを組み込むことで、ハッカーを迅速に阻止することも可能です。ブルートフォース検出ソフトウェアは、RDP、SQL、その他のサービスに対する失敗したログイン試行を検出し、一定数の失敗した試行の後にリモートアドレスをブロックします。これらのアプリケーションは、例えば5回の不正なログイン試行の後に、決まった時間の間IPアドレスをブロックします。これにより、悪意のあるユーザーがサーバーに攻撃を仕掛けようとした場合、迅速かつ自動的に特定され、ブロックされます。
もしあなたの組織で正当なユーザーがブロックされた場合、特定のIPアドレスやユーザーをホワイトリストに追加して、アクセスを許可することができます。
サーバーのセキュリティ: 基本を押さえる
これらはサーバーを保護するための方法のほんの一部に過ぎませんが、これらは最初に実装すべき最も重要な要素です。これらのシンプルなガイドラインを守ることで、これらが組み込まれていなければ不可能であった方法で、確実にサーバーを安全に保つことができます。
セキュリティは24時間365日の仕事であり、ハッカーは常に攻撃の準備を整え、実行しています。自動化されたソフトウェアと強力な入力ルールを使用することで、サーバーに侵入してくる攻撃の量を減らし、妥協が成功する可能性を低くすることができます。
強力なRDP資格情報、非デフォルトのユーザー名とパスワード、強力なファイアウォールルール、最新のアンチウイルスソフトウェアがあれば、世界中の攻撃者から機密データとサービスを保護するための道のりは十分整っています。