最高の無料Linuxファイアウォールツール10選
ネットワークセキュリティに真剣な人々にとって、どのLinuxファイアウォールアプリやソリューションが無料で利用できるかを知ることは重要です。
ファイアウォールの設定は、ネットワークの周辺を保護するために重要です。ファイアウォールは、重要なポートをブロックし、悪意のある接続を阻止し、データの無断交換がないようにするために、受信および送信トラフィックをフィルタリングします。
FOSSの世界では、選択肢が豊富なファイアウォールソリューションがあります。ここに、Linux上でネットワークを強化するための最良のファイアウォールソリューションのリストがあります。
1. 簡単なファイアウォール (UFW)
UFW(Uncomplicated Firewall)は、Ubuntuおよび多くの主要なLinuxディストリビューションのデフォルトのファイアウォールソリューションです。これは、Linuxカーネルの組み込みコンポーネントであるNetfilterフレームワークを使用して、ネットワークトラフィックを監視および管理します。
初心者で基本的な機能を持つ無料で使いやすいファイアウォールソフトウェアを探している場合、システムにすぐに利用できるUFWを使用するのが良いでしょう。必要なのは、それを呼び出して設定を実装するだけです。
2. IPFire
IPFireは、無料で安全なオープンソースのファイアウォールディストリビューションです。それはソフトウェアパッケージではなく、完全なオペレーティングシステムです。最初はIPCOPプロジェクトのフォークとして配布されていました。現在では、Linux From Scratch(LFS)に基づくスタンドアロンのオペレーティングシステムに成長しました。
IPFireはミニマルなアプローチと直感的なカラ―コーディングされたユーザーインターフェースを提供します。初心者でもシステムを簡単にナビゲートし、自分のニーズに合わせて設定することができます。
IPFireはファイアウォール機能に加えて、侵入を検出・軽減する追加機能を提供し、VPNとしても機能します。機能が満載の専用かつ軽量なファイアウォールソリューションが必要で、予算が限られている場合は、IPFireを信頼できます。
3. OPNsense
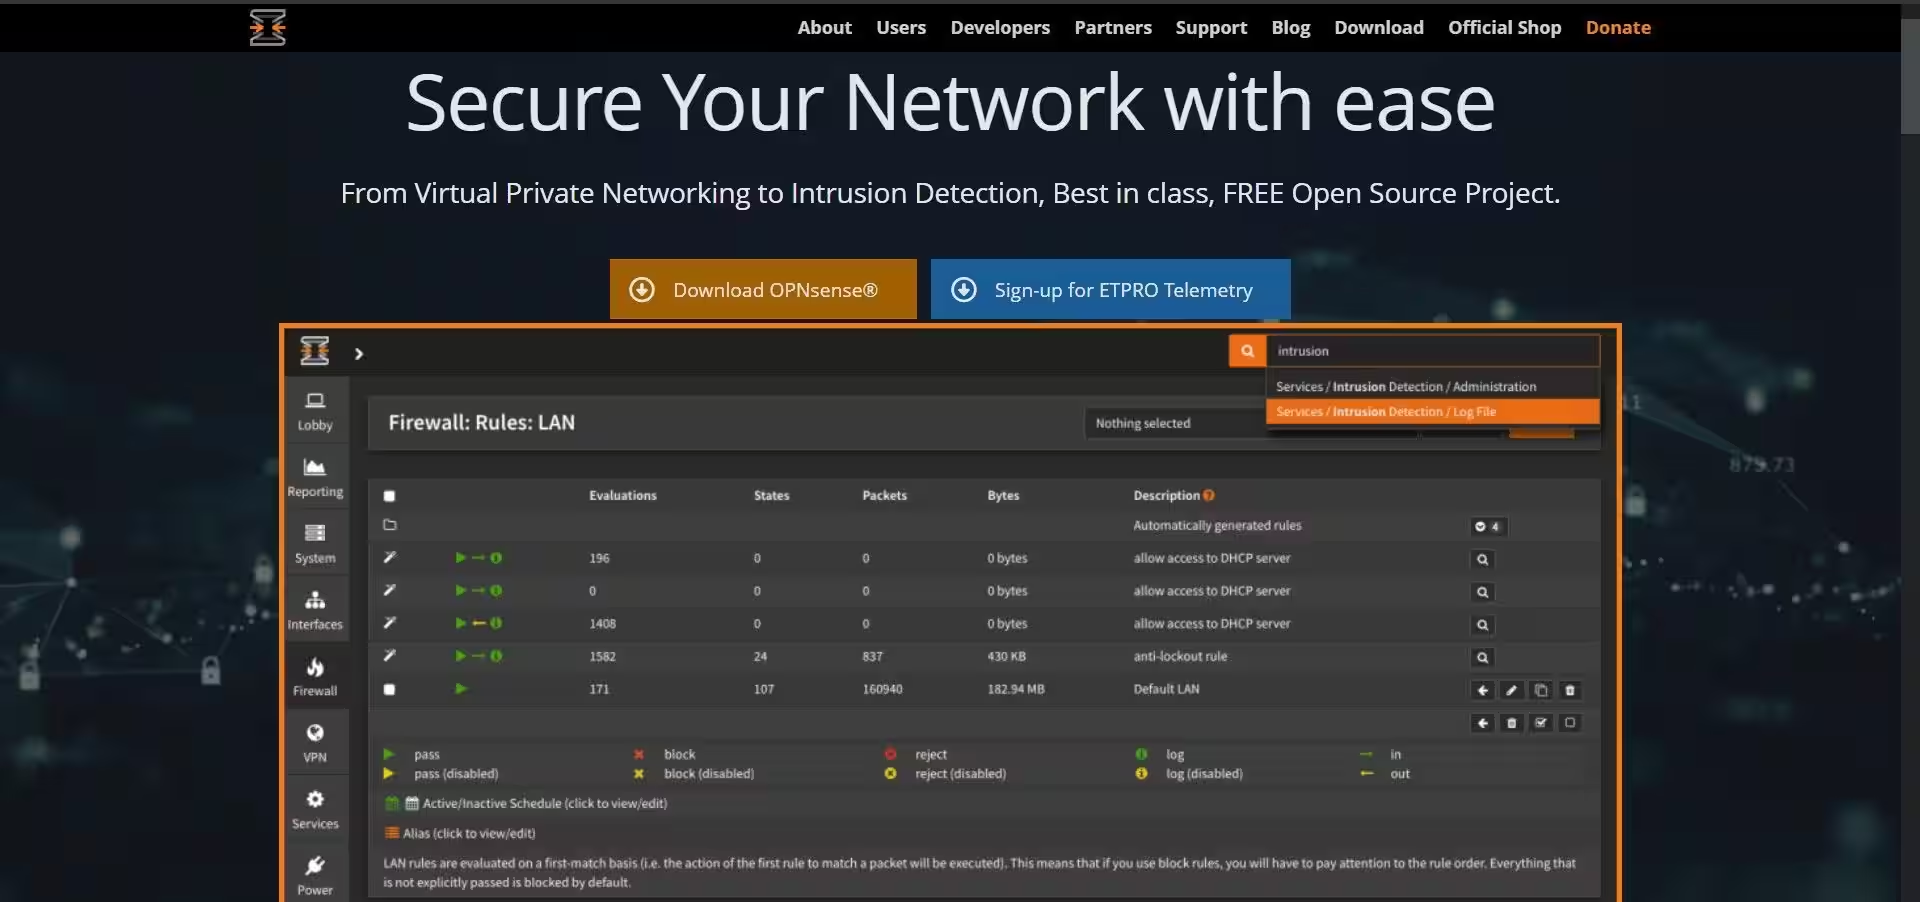
OPNsenseは、オープンソースのFreeBSDベースのファイアウォールディストリビューションであり、無料版と有料のOPNsense Businessエディションを提供しています。これは、ネットワークトラフィックの監視と管理に加えて、多くの追加機能を提供する高度なファイアウォールシステムです。
OPNsenseの主要な機能のいくつかには、ネットワークパケットを詳細に分析する能力、ウェブトラフィックをフィルタリングする機能、およびインライン侵入検知システム(IDS)を使って外部の脅威に対処することが含まれています。
これらの有益な機能に加えて、OPNsenseが多くの人に選ばれる理由は、その使いやすいウェブインターフェース、ドキュメント、そして多言語サポートです。真剣で高度なネットワークセキュリティソリューションを探しているなら、OPNsenseのファイアウォールシステムの豊富さに信頼を置くことができます。
4. エンディアンファイアウォール (EFW)
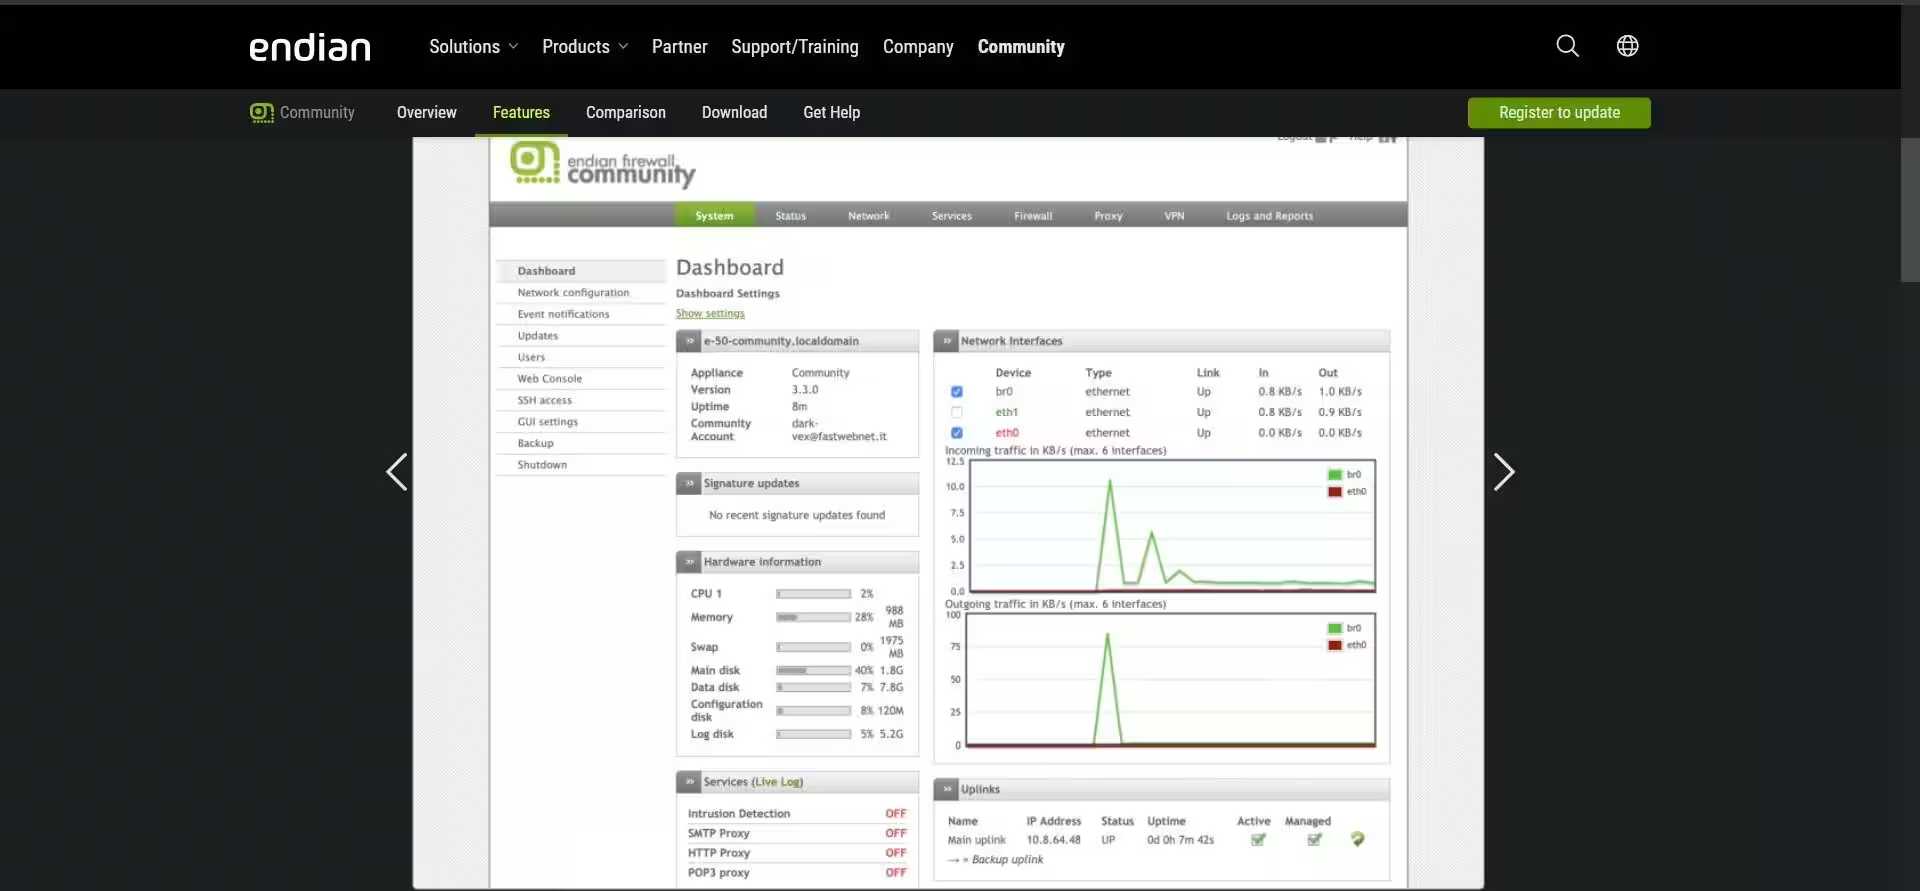
Endian Firewallは、オープンソースのプラグアンドプレイ型ステートフルファイアウォールのディストリビューションです。顧客サポートを受けたい場合は、無料ソフトウェアまたは有料ソフトウェアとして入手可能です。リアルタイムのパケット監視機能、ウイルス対策、ウェブサイトの統計ログ記録などが装備されています。
EFWは非常に柔軟であり、家庭ユーザーと企業ユーザーの両方に合わせて構成できます。また、高度に安全でスケーラブルなネットワークの境界を構築することができます。
5. Shorewall
Shorewallソフトウェアは、UFWと同様に、ネットワークトラフィックを監視およびフィルタリングするためにNetfilterフレームワーク上で動作するファイアウォールインターフェースです。これはオープンソースで、無料で使用できます。他のファイアウォールソリューション(UFWを除く)とは異なり、Shorewallは動作するために専用ハードウェアや仮想化コンテナを必要としません。
ソフトウェアパッケージを単にダウンロードしてインストールし、実装することができます。Shorewallは非常にシンプルなソフトウェアですが、その機能を過小評価しないでください。それは高度に設定可能で、急速に変化するネットワーク環境で作業する際には、Shorewallは迅速に適応します。
6. pfSense

pfSenseは、FreeBSDベースのオープンソースファイアウォールプラットフォームです。また、OPNsenseがフォークされた親プロジェクトでもあります。これが、pfSenseとOPNsenseの間に多くの基盤となる類似点がある理由です。pfSenseは高度なネットワークセキュリティと侵入検知を提供し、ルーター、DHCP、またはDNSサーバーとして配置することができます。
これは非常に設定可能で、柔軟に適用できます。また、非常にアクセスしやすいウェブコントロールセンターにより、pfSenseシステムの管理が非常に簡単で、ネットワーク境界のセキュリティ状況を完全に把握することができます。
pfSenseはその歴史により、新しいユーザーが環境に慣れるのを助けるためによく文書化されています。pfSenseファイアウォールの商業版は、トレーニングセッションも提供しています。
7. ConfigServer セキュリティとファイアウォール (CSF)
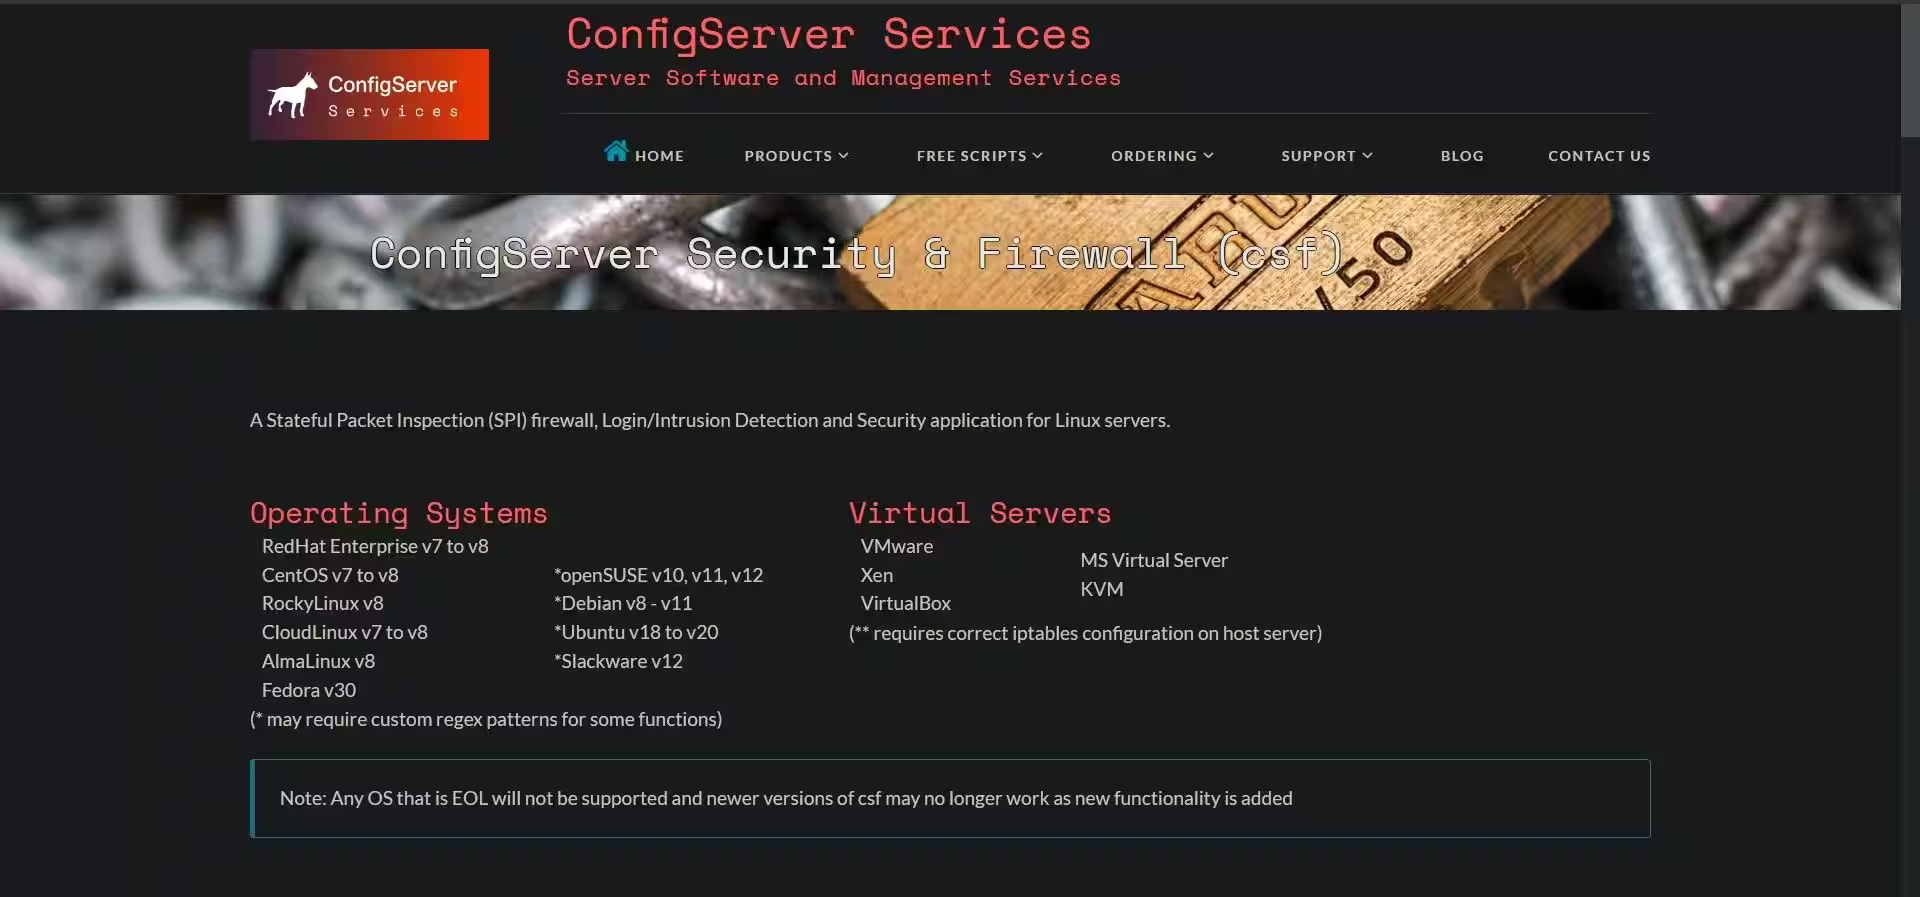
ConfigServer Firewall (CSF) は、無料でクロスプラットフォーム対応の多機能なステートフルファイアウォールソリューションです。CSFは多くの機能を提供します。プロセスや重要なサービスのログインを追跡することから、システムが疑わしい接続を検出した際にカスタムメールアラートを設定することまで、CSFはファイアウォールがすべきこととそれ以上のことをほぼすべて実行するように構成できます。
非常に高度なファイアウォールソリューションであるため、このファイアウォールをネットワークに導入するのは、システム管理者や技術に詳しいユーザーのみを推奨します。
8. スムーズウォール
Smoothwallは、無料でオープンソースのセキュリティ強化されたファイアウォールディストリビューションです。それは、リアルタイムトラフィック監視、ウェブコンテンツフィルタリング、緊急記録管理などの機能を備えた高度なファイアウォールソリューションの1つです。無料のソフトウェアですが、必要に応じてSmoothwallの商用版を購入することもできます。商用版の価格は見積もりベースです。
9. ファイアウォール
UFWやShorewallと同様に、Vuurmuurは無料でオープンソースのファイアウォールユーティリティであり、iptablesやNetfilterなどのLinuxカーネルの内蔵ファイアウォールコンポーネントを使用してネットワーク境界を管理します。ファイアウォールを設定するための直感的なグラフィカルユーザーインターフェイス(GUI)レイアウトを提供しています。
Vuurmuurは、ミニマルでありながら機能が豊富なグレーゾーンに存在します。そのGUIはカジュアルユーザーにとってアクセスしやすく、完全にスクリプト可能であるため、簡単に自動化スクリプトを実装できます。
10. ClearOS
ClearOSは、CentOSベースのオープンソースファイアウォールディストリビューションです。その主力版は有料ですが、今すぐダウンロードして展開できる無償のコミュニティ版があります。ClearOSは、同等の他のファイアウォールソリューションとは異なり、比較的簡単にインストールおよび構成できます。
ClearOSをインストールしたら、使いやすいウェブベースのコントロールパネルを介して設定を行うことができます。さらに良いことに、ClearOSは広く使用されているソフトウェアであり、ドキュメントも充実しています。ClearOSで何か問題が発生した場合は、ドキュメントを読むことで問題を解決できるでしょう。
適切なツールと設定で自宅のネットワークを安全に守る
ネットワークセキュリティを軽視してはいけません。許可されていないアクセスを持つ侵入者は、あなたのインターネット上での動きを監視し、最悪の場合、あなたのデバイスや仮想アイデンティティを奪う可能性があります。
ネットワークを保護することは、技術的な専門知識を必要とする面倒な作業に思えるかもしれませんが、実際には、安全なネットワークは基本的なデジタル衛生とインターネットへの接続方法のいくつかの重要な設定に基づいて構築されています。自宅で安全なネットワークを設定する方法についてもっと学びましょう。