マイクロソフトが企業ネットワークの完全な乗っ取りを可能にする重大な脆弱性のパッチを公開しました

マイクロソフトのパッチ火曜日は、同社に報告された最も悪質な脆弱性の1つであるゼロログオンを修正します。この脆弱性は、共通脆弱性評価システムで10/10のスコアを獲得し、Active Directoryを使用してWindowsネットワークをリモートで乗っ取ることができます。
できるだけ早くWindowsサーバーを更新してください
この脆弱性はNetlogonに存在し、ユーザーをドメインコントローラーに対して認証するプロセスであり、Windowsネットワークへのログインに使用されます。
このバグは、Netlogonで内部的に使用されるいくつかの弱い暗号プロトコルを利用し、攻撃者がリクエストにゼロデータを追加してプログラムを悪用できるようにします。これにより、攻撃者は:
- ドメインコントローラーのアクティブディレクトリで任意のパスワードを変更する
- ネットワーク上の他のコンピュータのアイデンティティを偽装する。
- Netlogonプロセスのセキュリティ機能を無効にします。
これは間違いなく10/10の批評スコアに値します。それは攻撃者が任意のユーザーとして認証し、パスワードを変更し、ドメインコントローラー全体を引き継ぎ、通常パスワードをチェックするために使用されるすべての暗号化を完全に覆すことで、瞬時にドメイン管理者になることを可能にします。
言うまでもなく、今日中にWindowsサーバーを更新するべきです。
この攻撃は、特定のメッセージパラメータをゼロで埋め、ドメインコントローラーに空のパスワードを設定するためにハンドシェイクを複数回試みるだけなので、実行するのも非常に簡単です。これは、脆弱性に関するSecuraのホワイトペーパーのグラフに示されています。
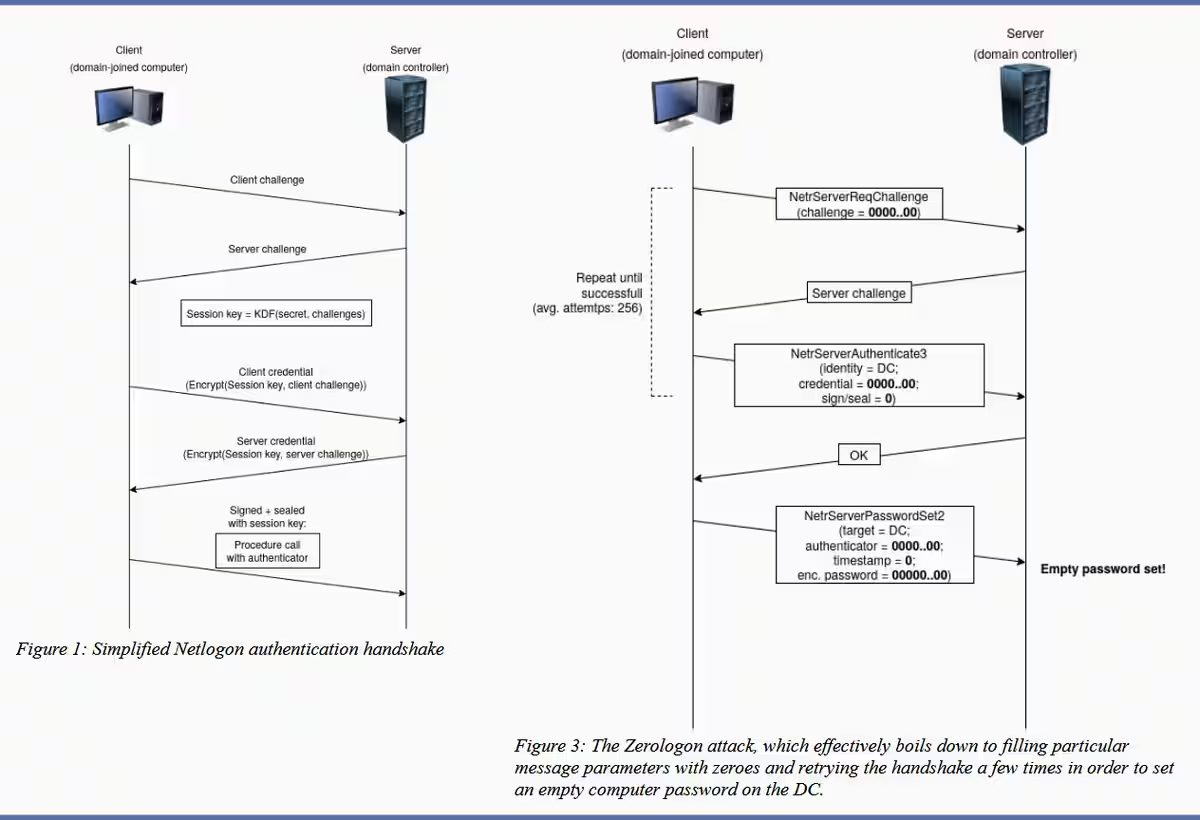
実際にその脆弱性を悪用するには、攻撃者がローカルネットワークに接続している必要があり、これは少なくとも脆弱なウェブインターフェースを通じてそれが発生するという最悪のシナリオを排除します。しかし、ネットワーク上の任意のコンピュータが特権に関係なく行うことができるため、依然として非常に影響があります。