AWSのバーチャルプライベートクラウド(VPC)はどのように機能しますか?

AWSはあなたのリソースを他のすべてから論理的に隔離し、あなた自身の仮想プライベートクラウドに使用するすべてを立ち上げます。同じハードウェア上で動作するかもしれませんが、AWSはそのインフラストラクチャ上でネットワーク全体を仮想化するためのシステムを構築しています。
あなたのインスタンスはプライベートです
EC2インスタンスを初めて作成すると、新しいVPCが作成されます。起動するすべてのインスタンスはこのVPC内で作成され、ランダムなプライベートIPアドレスが付与されます。
このIPアドレスは仮想のもので、VPC全体も同様です。AWSはこのネットワーキングを機能させるために裏で魔法のようなことを行っていますが、あなたのVPCはあなたのものであり、他の誰とも共有することはありません。あなたは、多くの他の人々と同じプライベートIPを共有するかもしれません。これは、みんなの自宅のルーターが通常そうであるのと同じです。
192.168.1.1あなたのプライベートIPでインスタンスに接続できる人はいません。つまり、外の世界との接続がないインスタンスがある場合、それは事実上他のすべてから空気的に隔離されています。これにより、他のプロバイダーが各サーバーに一意のプライベートIPを単に割り当ててそれで済ませる可能性がある中で、AWSははるかに安全になります。
デフォルトのVPCは、おそらくすべての用途に十分であり、単にあなた自身のパーソナルクラウドとして機能し、同じサーバー上で動作している他の人々から資産を分離します。特定のニーズがある大企業の場合、AWSはカスタムVPC、パブリックおよびプライベートサブネット、現地アクセスのためのVPN接続を含む一般的なシナリオ向けの多くのテンプレートを提供しています。
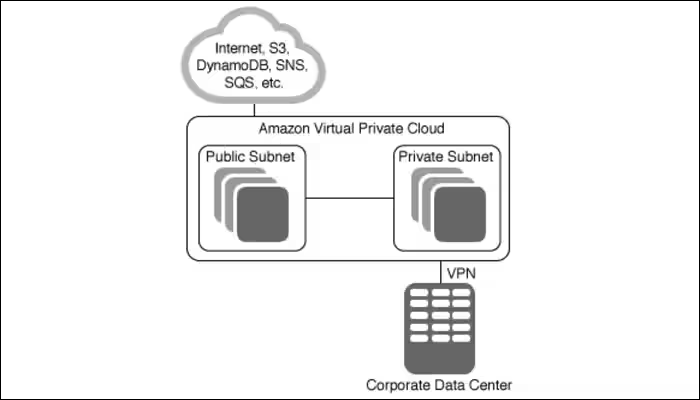
プライベートサブネットを持つことで、実際のインターネットに接続されるべきではないデータベースサーバーなどを運用しながら、他のインスタンス(情報を取得するウェブサーバーなど)との通信が可能です。これはVPCを使うことで非常に簡単に行えます。
VPCサブネットとネットワーキング

これらは好きなように定義できますが、デフォルトの設定はほとんどの人にとってうまく機能するでしょう。デフォルトでは、あなたのVPCは次のものを使用します。
172.31.0.0/16次のサブネットを持つブロック:
172.31.0.0/20172.31.16.0/20172.31.32.0/20
アベイラビリティゾーンA用
アベイラビリティゾーンB用
アベイラビリティゾーンC用
任意の数のサブネットを作成できますが、同じVPC内でオーバーラップすることはできません。インスタンスを起動する際には、特定のサブネットに起動されます。カスタムサブネットを指定しなかった場合、利用可能ゾーンのデフォルトサブネットに起動されます。
あなたのVPCはインターネットゲートウェイを使ってインターネットに接続します。これは、すべてが背後に隠れている仮想ルーターのようなものです。VPCごとに複数のゲートウェイを持つことができますが、それにはあまり意味はありません。
あなたのElastic IPアドレスはVPCに tied; 公共IP部分はAmazonのプールからランダムに与えられます(通常は彼らの巨大なプールから)。
3.0.0.0/81600万以上のアドレスのブロックですが、それがマッピングされているプライベートIPアドレスはあなたのVPCに特有のものです。
VPCはAWSのリージョンに特有であるため、us-eastとus-westで異なるVPCが存在します。しかし、AWSはそれらの間の通信を設定するための多くのツールを提供しているため、VPCは1つのクラウドのように機能することができます。この機能が正しく動作するためには、VPC間で重複がないようにサブネットを設定する必要があります。

地域間のデータ転送には実際のインターネット回線を通過する必要があるため、料金が発生します。ただし、すべてのトラフィックは「AWSバックボーン」を通じて暗号化されているため、依然としてプライベートです。