AWSで2つのVPC間にVPCピアリングを作成する方法
AWSで2つのVPC間にVPCピアリングを作成する方法
このページで
- 前提条件
- 私たちは何をするのでしょうか?
- AWSにログインする
- VPCピアリング接続を作成する
- 結論
VPCピアリング接続は、2つのVPC間の接続であり、それによりトラフィックをルーティングすることができます。我々は、自分たちのVPC間や、別のAWSアカウントのVPCとの間にVPCピアリング接続を作成することができます。また、VPCは異なるリージョンに存在することもあります。
アカウント間でVPCをピアリングしてネットワークファイルシステムを作成することができ、他のVPCが私たちのVPCのリソースにアクセスできるようにVPCピアリング接続を使用することもできます。
VPCピアリング接続を作成する前に、その手順を簡単に理解しましょう。
- ピアリング接続を作成するVPCは、リクエスタVPCと呼ばれます。
- ピアリング接続を受け入れるVPCは、アクセプタVPCと呼ばれます。
- ピアリング接続を作成または受け入れる者は、オーナーと呼ばれます。
- VPCピアリング接続を作成するために、リクエスターVPCの所有者がアクプターVPCの所有者にリクエストを送信します。
- 接続を受け入れるために、受け入れ側のVPCの所有者は、リクエスターによって送信されたVPCピアリング接続リクエストを受け入れます。
- VPC間でプライベートIPアドレスを使用してトラフィックの流れを許可するために、VPCピアリング接続内の各VPCの所有者は、自分のVPCルートテーブルの1つ以上に手動でルートを追加する必要があります。
この記事では、地域間VPC接続を作成します。パリ地域に1つのVPCがあり、北バージニア地域に別の1つがあります。どちらも異なるCIDRブロックを持っています。
注意: IPv4またはIPv6のCIDRブロックが一致または重複しているVPC間でVPCピアリング接続を作成することはできません。
前提条件
- AWSアカウント(持っていない場合は作成してください)。
- 2つの異なるリージョンにある2つのVPC。(VPCの作成方法を学びたい場合は、ここをクリックしてください)
私たちは何をするのでしょうか?
- AWSにログインしてください。
- VPCピアリング接続を作成する
- ルートテーブルにルートを追加する
AWSにログインする
ここをクリックしてAWSログインページに移動します。
上記のリンクをクリックすると、以下のようなウェブページが表示され、ログイン情報を使用してログインする必要があります。

AWSにログインに成功すると、以下のようにすべてのサービスがリストされたメインコンソールが表示されます。

VPCピアリング接続を作成する
2つのVPC間でVPCピアリング接続を作成するには、画面の左上にある「サービス」をクリックし、VPCを検索して開きます。

パリ地域のVPCダッシュボードが表示されます。VPCsをクリックして、現在の地域、つまりパリ地域で利用可能なVPCを確認してください。

利用可能なVPCが2つあることがわかります。1つはデフォルトVPCで、もう1つは私が作成したものです。あなた自身のVPCも作成されているはずです。デフォルトVPCには手を加えないでください。

さて、別の地域のVPCを新しいタブで開いてください。ここには、パリ地域のVPCとピアリングする必要がある北バージニア地域のもう一つのVPCがあります。
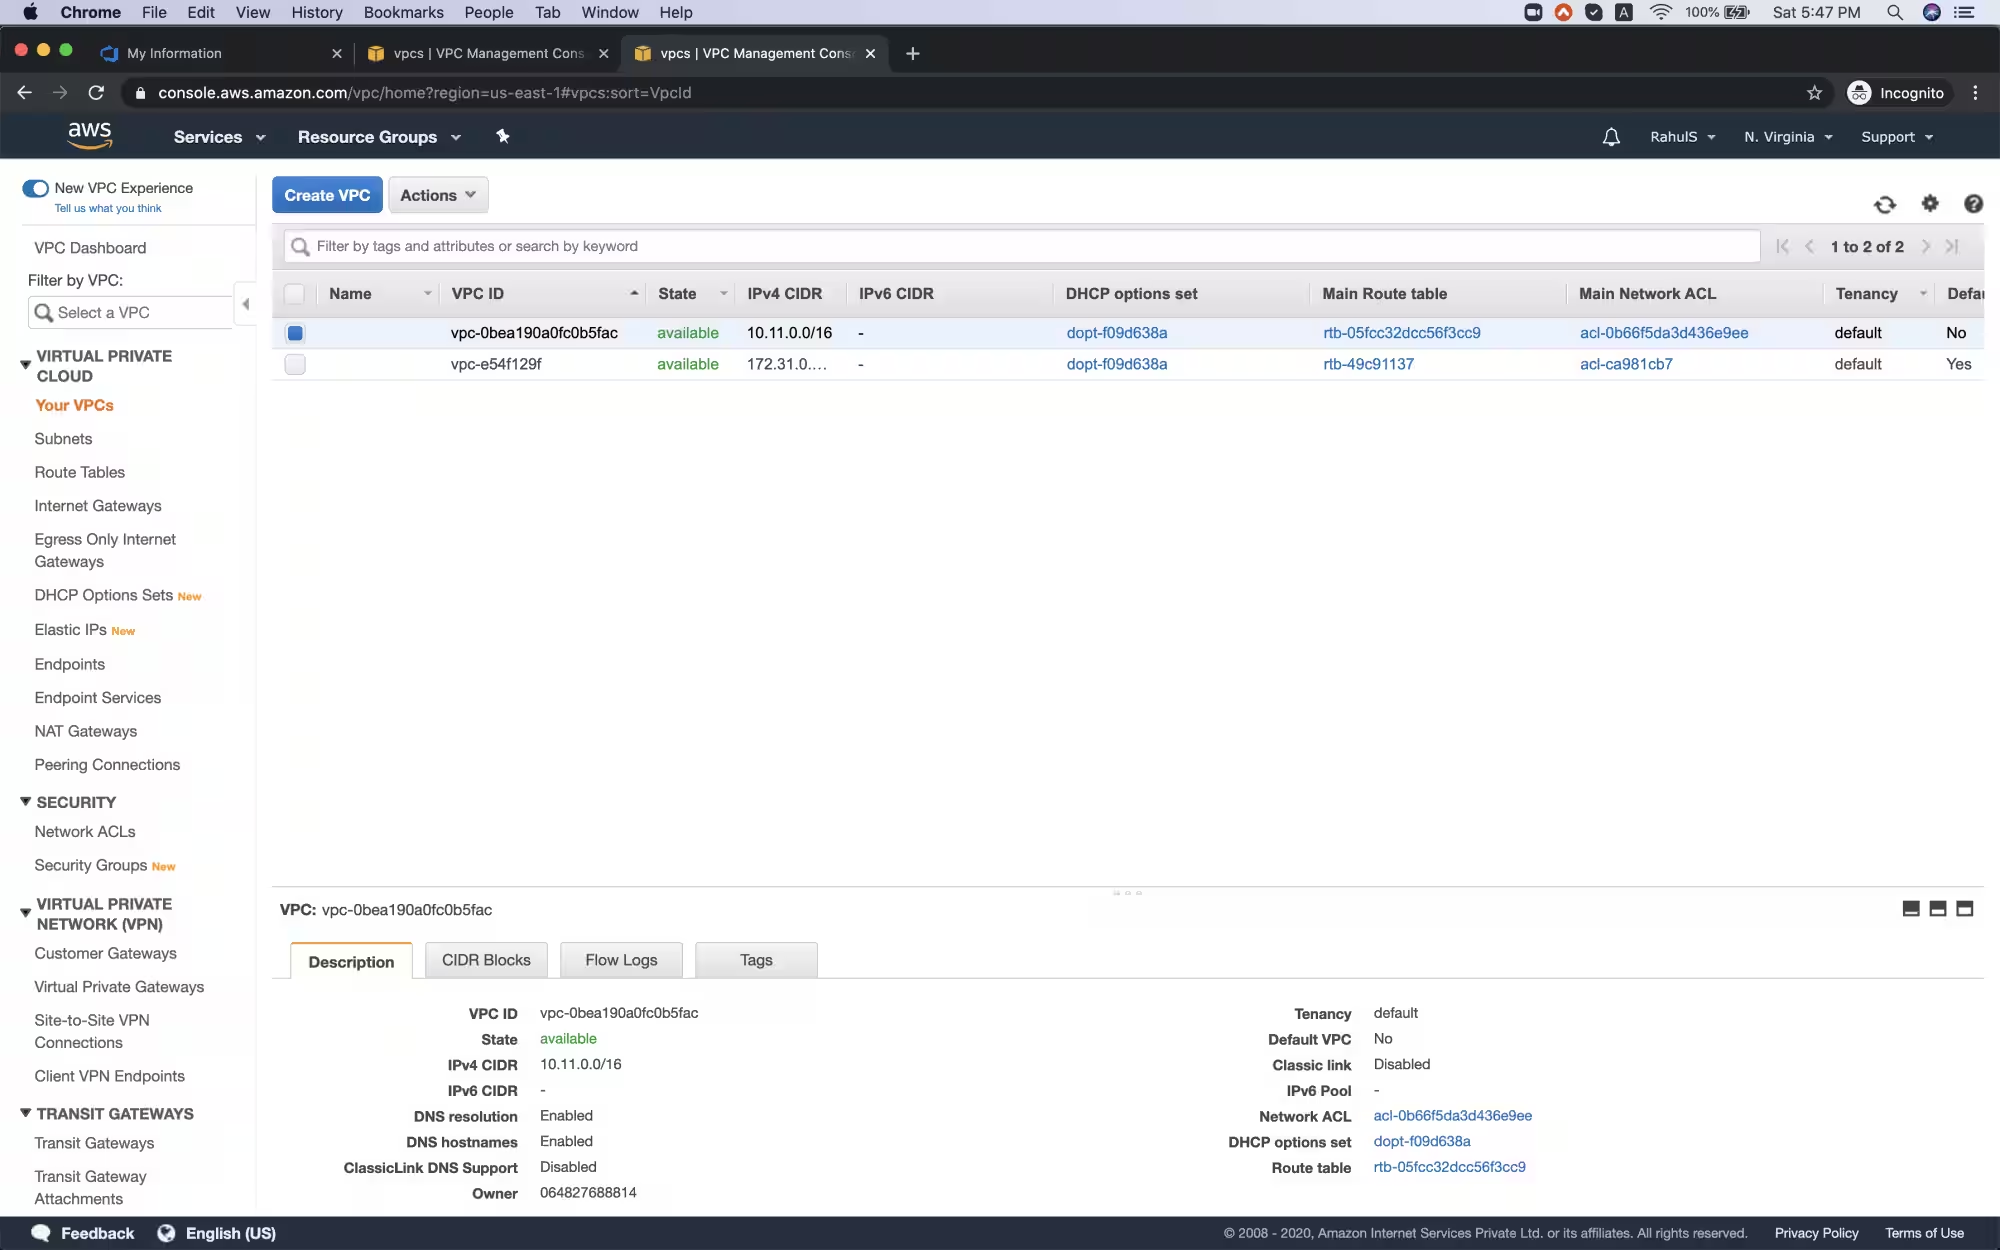
さて、今、異なる2つのリージョンにVPCがある2つのタブがあります。
1番目のタブに戻って、パリ地域でVPCピアリング接続を作成し、左のパネルで「ピアリング接続」をクリックし、その後「ピアリング接続を作成」をクリックしてください。

ピア接続に名前を追加し、パリ地域からローカルVPCを選択し、別の地域のVPCを選択します。「ピア接続の作成」をクリックして続行します。

VPCピアリング接続が作成されたというメッセージが届きますが、これだけでは不十分です。
今、別のリージョンにあるVPCからの接続を受け入れる必要があります。

パリ地域の接続状況を確認すると、保留中の承認です。今、別の地域でピアリング接続を承認する必要があります。

タブを切り替え、N.バージニア地域に移動し、ピアリング接続の下にあるピアリング接続リクエストを選択して、アクション -> リクエストを受け入れるをクリックします。

確認ダイアログボックスで「はい、受け入れる」をクリックして、接続を受け入れます。

リクエストは正常に受け入れられましたが、これは不十分です。
今、両方のVPCのルートテーブルにルートを追加する必要があります。

バージニア州北部地域に滞在し、左側のパネルでルートテーブルをクリックしてください。ルートテーブルが表示されます。

ピアリングしたばかりのVPCのVPC IDを持つルートテーブルを選択してください。
ルートタブをクリックして、ルートを編集します。

パリリージョンのVPCのCIDRを入力し、先程作成したVPCピアリング接続を選択して「ルートを保存」をクリックしてください。

私たちのVPCに属する同じリージョンの他のルートテーブルについても同様の手順を実行してください。

さあ、パリ地域に行き、ルートテーブルをクリックしてルートテーブルを確認してください。

VPCピアリング接続を作成したVPC IDのルートテーブルを選択してください。ルートタブをクリック --> ルートを編集

N.バージニアリージョンのVPCのCIDRを追加し、パリで作成したVPCピアリング接続を選択して「ルートを保存」をクリックします。

私たちのVPCに属するルートテーブルで同じ手順を実行し、「ルートを保存」をクリックしてください。

これを行うと、VPCピアリング接続を作成するために使用したVPCの各ルートテーブルにルートを追加したので、私たちの作業は完了し、ピアリングが完了しました。
結論
この記事では、1つのリージョンでVPCピアリング接続を作成し、別のリージョンでピアリングリクエストを受け入れる方法を見ました。また、両方のリージョンで自分のVPCに関連付けられた各ルートテーブルにルートを追加する必要があることも見ました。